
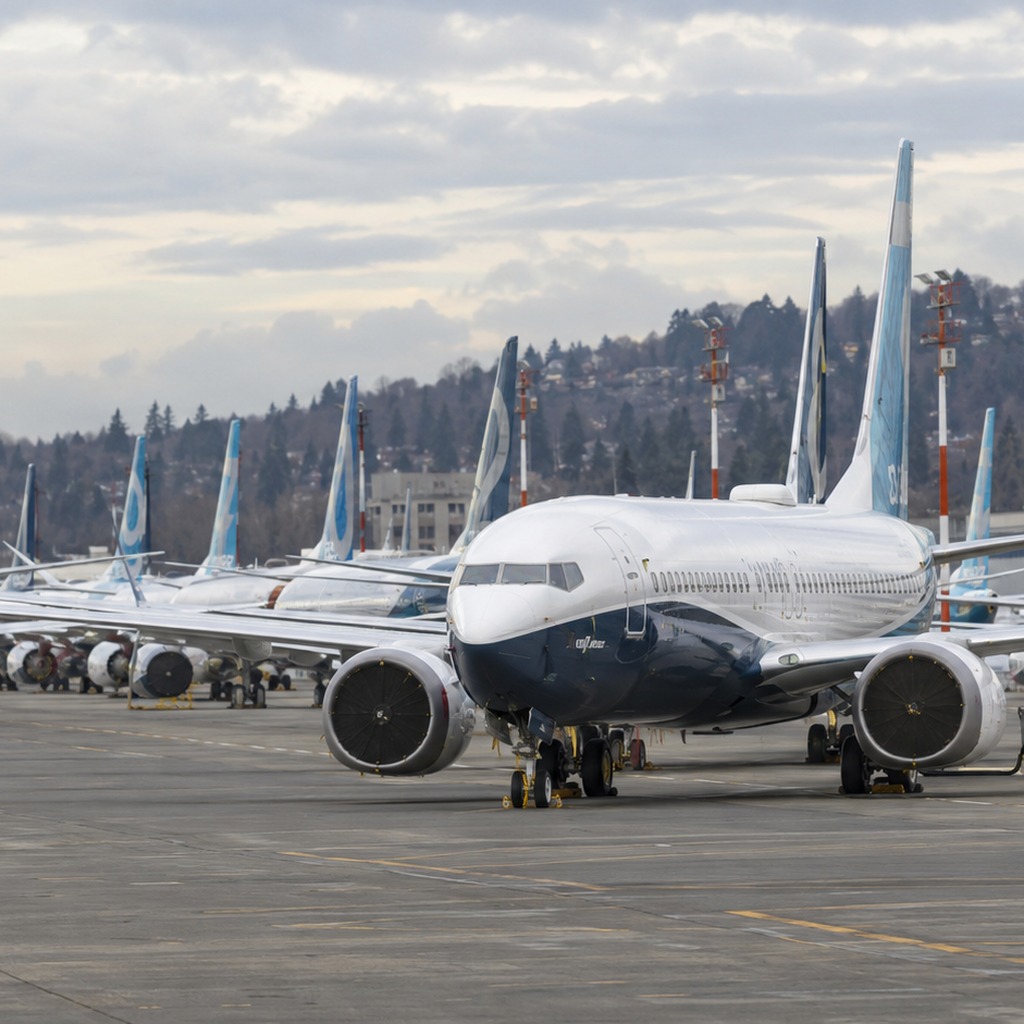
2018年10月29日、インドネシアのライオン・エア610便(JT610)がジャカルタを離陸して約13分後、ジャワ海へ墜落した。搭乗していた189人は全員死亡した。使用機は就航から日が浅いボーイング737-8、一般に737 MAX 8と呼ばれる機体だった。その約4か月半後の2019年3月10日、エチオピア航空302便(ET302)がアディスアベバを離陸して約6分後に墜落し、157人が死亡した。二つの事故で失われた命は346人に達した。
同じ新型機で短期間に起きた二つの事故には、単なる「偶然の類似」では説明できない共通点があった。いずれも離陸後まもなく角度センサー(Angle of Attack: AOA)に関係する異常が生じ、操縦席には複数の警報や不一致表示が現れ、水平安定板のトリムが機首下げ方向へ繰り返し動いた。その背景にあったのが、737 MAXに導入されたManeuvering Characteristics Augmentation System、MCASだった。
しかし、737 MAX事故を「MCASというソフトウェアが暴走した事故」とだけ説明すると、本質の半分以上を失う。事故調査やその後の公的レビューが扱ったのは、センサー故障、MCASの設計、パイロットへの情報提供、操縦席の警報、人間が複数の異常へ同時に対処することを前提にした安全評価、整備、運航会社の訓練、FAAの型式証明、ボーイングへの認証業務の委任、最初の事故後の暫定対策、そして二度目の事故後の設計変更までを含む「システムとしての失敗」だった。
このCASEでは、誰か一人、あるいは一つの装置だけを原因に固定しない。二つの事故に共通する技術的な経路と、それぞれの事故固有の要素を分け、さらに「事故が起きた理由」と「事故が防げなかった理由」を分離して追う。
CASE BRIEFING
737 MAXは、737 Next Generation(737NG)の後継として開発された737シリーズの派生型である。新世代のCFM LEAP-1Bエンジンを搭載し、燃費や運航経済性を向上させる一方、従来型737との共通性を大きく維持することが商品・認証・訓練上の重要な前提になっていた。機体の空力特性変化に対応するため、飛行制御系にはMCASが追加された。
MCASは自動操縦装置そのものではない。特定の条件で、水平安定板トリムを機首下げ側に作動させ、操縦桿に必要な力の変化を調整するための飛行制御機能だった。事故時の仕様では、MCASが一度の作動判断に使用するAOA入力は一方のセンサーに依存していた。このセンサー入力が誤ると、実際には失速に近づいていないのに、高い迎角だとシステムが判断する経路が生まれた。
重要なのは、誤った入力が単に画面表示を間違わせるだけではなかったことである。AOAは複数の警報や表示へ影響し、さらにMCASの作動条件にも関わった。乗員は一つの故障だけに対処していたのではなく、スティックシェーカー、速度・高度表示の不一致、警報、トリム作動などを同時に処理しなければならなかった。
THE QUESTION
737 MAXで何が起き、なぜ二つの事故の後に世界規模の運航停止へ至ったのか。
答えを先に要約すると、二事故は「一つのセンサー故障」と「一つのソフトウェア」だけで生じたわけではない。単一のAOA入力に依存し得るMCAS、繰り返し可能な機首下げトリム、乗員が異常を素早く認識して既存手順で対応するという安全評価上の仮定、警報と情報提供、整備・訓練・運航、認証と監督の問題が重なった。最初の事故後には緊急耐空性改善命令と運航情報が出たが、システム設計自体は直ちには改修されず、二度目の事故が発生した。二事故の類似性が明確になると各国当局は運航を止め、FAAも2019年3月13日に米国での運航を禁止した。その後、機体は約20か月にわたる再評価と改修を受け、2020年11月にFAAが運航再開への道を開いた。
CASE PATH
このシリーズは八つの焦点で進む。第1記事は事件全体の地図を作る。第2記事では737 MAXの設計背景とMCAS導入の理由を扱う。第3記事ではAOA入力から水平安定板トリムまでの制御系を分解する。第4記事でJT610を前便から事故便まで再構成し、第5記事ではその事故後からET302までの約4か月に何が行われたかを追う。第6記事はET302と調査機関間の見解差、第7記事はFAA・ODA・安全評価を含む認証構造、第8記事は改修・訓練・再認証を扱う。
1|最初の事故――ライオン・エア610便
2018年10月29日朝、JT610はジャカルタのスカルノ・ハッタ国際空港からパンカルピナンへ向けて出発した。事故機PK-LQPは737 MAX 8で、商業運航開始からまだ数か月だった。離陸直後から、機長側と副操縦士側で速度や高度などの表示に食い違いが生じ、機長側ではスティックシェーカーが作動した。スティックシェーカーは失速に近い迎角を知らせるため操縦桿を振動させる装置だが、このとき実際の機体迎角を正しく示していたわけではない。
KNKTの最終報告によれば、事故機では左側AOAセンサーが誤った値を出していた。MCASはその入力を用い、フラップ格納後に機首下げ方向の水平安定板トリムを繰り返し指令した。乗員は操縦桿で機首上げを維持しながら、電動トリムで機首上げ側へ戻す操作を複数回行った。しかし、条件が再び成立するとMCASは再作動した。
この事故には重要な前日譚がある。前日の同じ機体でも、同種の表示異常と機首下げトリムが発生していた。前便の乗員は水平安定板トリムのカットアウトスイッチを使用し、電動トリムを切り離して着陸した。つまり、事故機は事故便以前に「似た異常を経験しながら生還した」履歴を持っていた。整備ではAOAセンサー交換を含む作業が行われたが、問題は事故便で再発した。
KNKTは、設計だけでなく、AOAセンサーの校正、整備、情報伝達、乗員行動、訓練など複数の寄与要因を挙げている。ここが重要である。JT610を「MCASが勝手に機首を下げたため墜落した」と一文で終えると、なぜ誤入力が防げなかったのか、なぜ前便の情報が次の防護につながらなかったのか、なぜ乗員に複数の警報が集中したのか、という防護層の問題が消えてしまう。
2|MCASは何をしようとしていたのか
737 MAXでは、737NGより大径のLEAP-1Bエンジンを機体に統合する過程で、特定の高迎角・高荷重条件における操縦力の変化が設計上の論点になった。MCASは速度トリムシステムの拡張として導入され、特定の手動飛行条件で水平安定板を動かし、操縦特性を整える役割を持った。
事故機に搭載されていた当時のMCASは、左右二つのAOAセンサーを同時比較して作動判断をする方式ではなかった。ある飛行では片側のAOAセンサーを入力として使用する。そこに誤信号が入った場合、システム自身が「これは物理的にあり得ない入力ではないか」と二つのセンサーを比較して拒否する十分な冗長判断がなかった。
さらに、MCASの権限は開発過程で変化していた。JATRや後の公的レビューは、初期設計から作動範囲や水平安定板への指令量が変化した一方、認証側がその変更の全体像を十分に共有・評価できたかという問題を扱った。これは「MCASという機能が存在したこと」そのものと、「事故時の仕様・安全評価・情報伝達が適切だったか」を分ける必要がある理由である。
パイロットは電動トリムスイッチを使ってMCASによるトリムを止め、逆方向へ戻すことができた。またスタビライザー・トリム・カットアウトスイッチで電動トリム系統を切り離すこともできる。ただし事故では、それらの手段を知っていれば必ず容易に回復できる、という単純な状況ではなかった。警報の同時発生、飛行フェーズ、速度、操縦力、クルーの認知負荷、手順の理解などが相互作用した。
3|「パイロットならすぐ対応できる」という仮定
NTSBが二事故後に焦点を当てたのは、単にMCASのプログラムロジックだけではなかった。安全評価の中で、異常が起きた際にパイロットがどのように反応すると想定されていたか、という人間性能の扱いだった。
航空機の安全設計では、故障が起きたときに乗員がそれを検出し、診断し、正しい手順を実行できるかを考慮する。ところが実際の操縦席では、故障は教科書どおり一つずつ整然と現れるとは限らない。JT610とET302では、AOA異常が複数の表示・警報・制御挙動を同時に引き起こした。NTSBは、複数の警報や表示が乗員の認識・優先順位付けに与える影響をより現実的に評価する必要があると指摘した。
この論点は「パイロットが手順を知っていたか」という個人能力論だけではない。設計者が想定した人間の反応時間や診断過程が、実際の高負荷環境でも成立する前提だったのか、というシステム安全の問題である。事故後の再設計では、単にパイロットへMCASを説明するだけでなく、MCASそのものの作動条件・権限・センサー比較、警報、訓練など複数の層が変更された。
4|最初の事故後、何が分かっていたのか
JT610後、ボーイングは737 MAX運航会社へ運航情報を送り、FAAは2018年11月7日に緊急耐空性改善命令を発行した。主眼は、AOA入力異常が機首下げ方向のトリムを繰り返し生じさせ得ること、そしてその場合には既存のrunaway stabilizerに関する手順を用いることだった。
これは「何も対策されなかった」ということではない。事故後に情報提供と規制措置は実施された。一方で、その時点で737 MAXは運航を継続した。MCASの設計変更が航空機へ実装される前に、既存手順と追加情報でリスクを管理する判断が採られたのである。
この判断を後知恵だけで評価すると、分析を誤る。2018年11月時点ではJT610調査は進行中で、事故原因の全体像は確定していなかった。他方、異常AOAと反復する機首下げトリムという重大な危険経路が存在することは認識され、FAAの緊急ADにも反映されていた。したがって第5記事では、「全部分かっていたのに放置した」か「当時は何も分からなかった」かという二択を避け、当時判明していたこと、未確定だったこと、対策されたこと、残ったリスクを時系列で分ける。
5|二度目の事故――エチオピア航空302便
2019年3月10日、ET302はアディスアベバからナイロビへ向けて離陸した。離陸直後から左右AOA値の大きな不一致、スティックシェーカー、速度・高度表示の相違などが生じ、MCASによる機首下げトリムが作動した。乗員は電動トリムで対抗し、やがてスタビライザー・トリム・カットアウトスイッチをCUTOUT側へ動かした。
それでも状況は収束しなかった。高速状態では操縦桿の力や手動トリムホイールを回すための力が大きくなる。NTSBはET302最終報告に対するコメントで、乗員による手動電動トリムの使用、推力・速度管理、カットアウトスイッチを再びNORMALへ戻した行動などを人間性能・運航の観点から分析すべきだと主張した。
EAIBは最終報告で、誤ったAOA入力とMCASによる反復する機首下げ指令を事故原因の中心に位置付けた。一方、NTSBとフランスBEAはMCASの寄与を否定していないが、乗員行動や人間工学的分析を十分に扱う必要があるという立場を示した。したがってET302については、「公式調査報告が一つあるから原因は一文で確定した」と扱わない。確定した飛行データと、調査機関ごとの解釈を分ける必要がある。
6|なぜ世界中で止まったのか
ET302の事故直後、各国の航空当局・航空会社は737 MAXの運航を相次いで停止した。米国FAAは当初直ちには運航停止とせず、継続して情報を評価したが、2019年3月13日にEmergency Order of Prohibitionを発出し、米国での737 MAX運航を禁止した。
この決定で重要なのは、単に「二件目だから止めた」ということではない。二つの事故に類似する挙動があり、衛星情報や事故現場から得られる初期情報などを踏まえ、同一型式に共通する安全上の問題の可能性が高まった。単独事故なら個別機・整備・運航の問題かもしれない。しかし、短期間に同じ型式で類似した制御挙動を伴う全損死亡事故が二件発生すれば、型式全体の安全性を再評価する必要性が急速に高まる。
運航停止は「事故原因がすべて確定した」ことを意味しない。原因確定を待たず、許容できない共通リスクの可能性に対して予防的に機体を止める規制措置である。その後の調査と再認証では、MCASだけでなく、飛行制御コンピュータ、AOA DISAGREE警報、電気配線、手順、整備、訓練などが検証対象になった。
7|認証制度は何を見落としたのか
737 MAXはまったく新しい型式としてゼロから認証されたわけではなく、737の既存型式証明を変更する形で認証された。FAAは認証業務の一部をOrganization Designation Authorization、ODAという制度を通じてメーカー組織へ委任している。委任制度自体は737 MAXだけに特有の仕組みではなく、複雑な航空機認証を処理するため長年用いられている。
問題は「Boeingが勝手に自分で認証した」という単純な話ではない。DOT OIGやJATRなどのレビューは、FAAが関与していた一方で、MCASの設計変更や安全上の意味が認証の過程でどの程度共有されたか、FAAがどの項目を保持しどの項目を委任したか、変更型式の審査で統合された飛行制御システム全体をどう評価したか、という具体的な弱点を指摘した。
また安全評価では、MCASの意図しない作動に対して乗員が認識し、通常の操縦入力や手順で対応できるという前提が重要だった。だが事故は、一つの異常が複数の警報と制御挙動を同時に生じさせると、人間の認知・診断負荷が想定より複雑になることを示した。これは認証制度の手続きだけでなく、安全解析のモデルそのものに関わる問題だった。
8|運航再開は「ソフトを直した」だけではない
FAAは約20か月にわたって737 MAXを再評価し、2020年11月18日に運航禁止命令を解除した。しかし、この日からすべての737 MAXが自動的に営業運航へ戻れたわけではない。各機は必要な設計変更、整備、検査を受け、航空会社は訓練・運用要件を満たす必要があった。
改修後のMCASでは、左右二つのAOAセンサー入力を比較し、不一致が大きい場合にはMCASを作動させない方向へ設計が改められた。単一の高AOA入力だけで事故時のような反復作動が続く構造を改め、作動回数と権限にも制限が加えられた。飛行制御コンピュータの監視、AOA DISAGREE表示、関連手順や訓練も変更対象となった。
EASAはFAAの判断をそのまま採用しただけではなく、独自の飛行試験やシミュレータ評価を行ったうえで2021年1月に欧州での運航再開を認めた。EASAの要求には飛行制御ソフトウェア、配線、整備点検、運航マニュアル、乗員訓練などが含まれた。したがって「MCASのコードを修正したので復帰した」という理解は不十分である。復帰を成立させたのは、設計・監視・手順・訓練・整備という複数の防護層を組み直すことだった。
9|このCASEで区別する三つの問い
737 MAXを理解するには、三つの問いを混ぜないことが重要である。
第一は、事故機で直接何が起きたか。これはAOA入力、警報、MCAS、水平安定板トリム、乗員操作、速度・推力など、飛行データと事故調査で追える。
第二は、なぜその危険経路が機体に残ったか。これは設計判断、安全解析、認証、情報共有、訓練、整備を扱う。
第三は、事故後にどのようにリスクが是正されたか。これはgrounding、再設計、再認証、訓練、各国当局の独立審査を扱う。
「MCASが作動した」は第一の問いの一部でしかない。それを第二の問いである「なぜその設計が許容されたのか」や、第三の問いである「何を変えれば再び飛ばせるのか」への答えとして使うと、議論が短絡する。
同様に、「パイロットが別の操作をしていれば助かった可能性がある」という反実仮想も、それだけで設計や認証の問題を消さない。航空安全は、一人の操縦者が完璧に振る舞うことを最後の防護層として固定するのではなく、単一故障や人間の誤りが直ちに破局へ連鎖しないよう複数の層を設計する考え方に立つ。
10|346人という数字の先にあるもの
二つの事故は合計346人の死亡という結果を残した。この数字は重大だが、数字だけを強調すると、事故をセンセーショナルな物語へ変えてしまう危険もある。航空事故調査の目的は、誰かを物語上の悪役にして終えることではなく、同じ経路を再び成立させないため、どの防護層が機能しなかったかを特定することにある。
KNKT、EAIB、NTSB、FAA、JATR、DOT OIG、EASAなどの資料を並べると、737 MAX問題は一つの組織の一つの判断だけでは説明できないことが分かる。同時に、「複雑だから誰にも責任はない」という結論にもならない。各資料は、特定の設計判断、認証プロセス、情報共有、整備、訓練、運航判断について具体的な問題を示している。
このCASEで行うのは、それらを同じ重さの主張として混ぜることではない。事故調査報告、規制当局の記録、独立レビュー、監査報告、議会調査を役割ごとに分け、確定した事実と評価を区別することである。
EVIDENCE STATUS|全体像で確定できること、確定しないこと
CASE全体を俯瞰すると、いくつかの事実は複数の公的資料で強く一致している。JT610とET302はいずれも737 MAX 8で発生し、離陸後早期にAOA異常と関連する複数の警報が現れ、MCASによる機首下げ方向のstabilizer trimが事故シーケンスへ入った。二事故後、FAAは型式共通の安全問題として運航停止を命じ、return-to-serviceではMCAS入力・権限・警報・訓練を含む設計変更を要求した。ここは本CASEの骨格として高い確度で扱える。
一方、「二事故の原因は完全に同一だった」とまでは言えない。JT610では交換AOAセンサーの校正と整備履歴が重要であり、ET302ではAOA異常の物理的起点や乗員行動の評価をめぐってEAIBとNTSB/BEAに差が残る。また認証制度上の問題も、事故機の直接故障と同じ階層ではない。設計・認証上の弱点は事故の防護層を薄くしたが、直接の飛行シーケンスとは分けて記述する必要がある。
この区別は、737 MAXを単純な企業不祥事やパイロットエラーの物語へ変えないために重要である。技術故障、運用、人間、認証、事故後対応を別の層として保持し、その間を証拠で接続することがCASE087の編集方針になる。
結論|737 MAX事故は「一つの失敗」ではなく、連鎖として読む
737 MAXの二事故には、誤ったAOA入力とMCASによる機首下げトリムという明確な共通経路がある。しかし、その経路だけで346人が死亡する事故へ至った理由を理解するには、MCASがなぜその仕様になったのか、操縦士へ何が知らされていたのか、複数警報下の人間性能が安全評価でどう仮定されたのか、FAAとODAの認証プロセスがどう機能したのか、最初の事故後に何が行われたのかを追う必要がある。
さらにET302では、最終報告の一部分析をめぐってNTSBやBEAが異論を示している。したがってこのCASEは、単一の「真相」を提示する構成ではなく、確定事実、調査機関の結論、異論、後の是正措置を層として分ける。
次に確認するのは事故そのものではない。737 MAXがどのような設計上・市場上の要求から生まれ、なぜMCASという機能が必要とされたのかである。事故の数秒・数分を理解する前に、まず機体が事故前にどのような設計思想のもとで成立したのかを押さえる必要がある。
FACT CHECK|出典・参考資料
- Komite Nasional Keselamatan Transportasi (KNKT), *Final Aircraft Accident Investigation Report: PT. Lion Mentari Airlines Flight JT610, Boeing 737-8 (MAX), PK-LQP*, 2019-10-25. https://knkt.go.id/Repo/Files/Laporan/Penerbangan/2018/KNKT.18.10.33.04-Final-Report.pdf
- Aircraft Accident Investigation Bureau of Ethiopia (EAIB), *Aircraft Accident Investigation Report B737-MAX 8, ET-AVJ, Ethiopian Airlines Flight 302*, 2022-12-23. https://bea.aero/fileadmin/user_upload/ET_302__B737-8MAX_ACCIDENT_FINAL_REPORT.pdf
- National Transportation Safety Board, *Assumptions Used in the Safety Assessment Process and the Effects of Multiple Alerts and Indications on Pilot Performance*, 2019-09-26. https://www.ntsb.gov/investigations/accidentreports/reports/asr1901.pdf
- Federal Aviation Administration, *Summary of the FAA’s Review of the Boeing 737 MAX — Return to Service*, 2020-11-18. https://www.faa.gov/sites/faa.gov/files/2022-08/737_RTS_Summary.pdf
- U.S. Department of Transportation Office of Inspector General, *Weaknesses in FAA’s Certification and Delegation Processes Hindered Its Oversight of the 737 MAX 8*, 2021-02-23. https://www.oig.dot.gov/library-item/38302
- European Union Aviation Safety Agency, *EASA declares Boeing 737 MAX safe to return to service in Europe*, 2021-01-27. https://www.easa.europa.eu/en/newsroom-and-events/press-releases/easa-declares-boeing-737-max-safe-return-service-europe
RCF検証ノート
本稿では、二事故の死者数、JT610の事故シーケンス、ET302の事故シーケンス、MCASの基本的な作動経路、2019年3月のgrounding、2020年以降のreturn-to-service要件を公的資料で照合した。JT610についてはKNKT最終報告を主軸にし、ET302についてはEAIB最終報告を用いる一方、同報告の解釈に対するNTSB・BEAの異論が存在するため、事故原因を単一の確定文へ統合していない。認証問題についてはDOT OIG/JATR等の評価を組織帰属付きで扱い、「Boeingが完全に自己認証した」という単純化を採用していない。
最終確認:2026年9月20日
END ARTICLE 01 / 08
NEXT FILE
CASE087-02|737 MAXはなぜMCASを搭載したのか|LEAP-1B・機体特性と設計の背景
事故時のMCASを理解するには、まず「なぜその機能が737 MAXに入ったのか」を分けて考える必要がある。次の記事では737NGからMAXへの設計変更、LEAP-1Bの統合、操縦特性、MCASの初期目的と開発中の拡張を追う。
RELATED FILES
- CASE087-03|MCASは何をしていたのか――事故時の制御ロジックを技術面から補完する
- CASE087-04|ライオン・エア610便――最初の事故を時系列で再構成する
- CASE087-07|737 MAXの認証――設計が認証プロセスでどう評価されたかを扱う
Boeing 737 MAX――二つの事故と世界的運航停止 第1回 全8回 全8回を見る
- 01 737 MAXとは|二つの墜落事故と世界的運航停止の全体像
- 02 737 MAXはなぜMCASを搭載したのか|LEAP-1B・機体特性と設計の背景
- 03 MCASは何をしていたのか|AOAセンサーと水平安定板の仕組み
- 04 ライオン・エア610便|最初の737 MAX墜落事故で何が起きたのか
- 05 JT610後、なぜ737 MAXは飛び続けたのか|警告・緊急AD・情報共有の4か月
- 06 エチオピア航空302便|二度目の墜落事故と最終報告をめぐる争点
- 07 737 MAXの認証はなぜ問題になったのか|FAA・ODA・安全評価の構造
- 08 737 MAXはどう改修され運航復帰したのか|MCAS変更・訓練・再認証