
THE QUESTION
なぜ標的はナタンズだと分かったのか――コードと設備構成の照合について資料と証拠から何が確認できるのか。
STORY SO FAR
前回「遠心分離機はどう攻撃されたのか――周波数変換器と回転数操作」で確認した論点を受け、この回ではなぜ標的はナタンズだと分かったのか――コードと設備構成の照合について資料と証拠から何が確認できるのか。を扱う。
StuxnetがイランのNatanz、ナタンズにあるウラン濃縮施設を狙ったという説明は、現在ではほぼ定説のように語られる。
しかし、マルウェアのコードには「Natanzを攻撃せよ」と平文で書かれていたわけではない。解析者が行ったのは、感染分布、PLC型式、通信構成、周波数変換器、遠心分離機のカスケード構成といった断片を、IAEAなどが公開していた実施設情報と照合する作業だった。
この区別は重要である。
技術解析から直接分かるのは、Stuxnetがどのような設備条件を探していたかである。そこへ外部の施設情報を重ねると、Natanzとの一致が見えてくる。そして一致点が複数積み重なることで、「単なるイラン向けマルウェア」から「Natanzの特定工程を狙った攻撃」へ推定精度が上がった。
本記事では、そのEvidenceを一つずつ分ける。
結論――一つの証拠ではなく、複数の独立した一致がNatanzを指した
Natanz標的説を支える材料は、大きく四層に分けられる。
第一は感染地理である。Stuxnet感染は世界各地で確認されたが、初期分析ではイランへの偏りが大きかった。
第二は後期1.x系統の315 PLC+PROFIBUS+特定VFDという標的 fingerprintである。高い通常運転周波数を含む条件は、一般工場より特殊な高速回転用途を示した。
第三はStuxnet 0.5で解析された417 PLC系統である。こちらはUF6の流れに関係するバルブを操作し、遠心分離機カスケードの構成を詳細に識別していた。
第四がIAEA資料である。Natanz Fuel Enrichment Plantでは、IR-1遠心分離機164台を一つのcascadeとして構成し、複数ユニットで18 cascades単位の配置が存在したことが公的報告に記録されている。
マルウェアが探す構成と、現実のNatanz設備が複数の点で重なった。
この積み上げが、標的判断の中心である。
まず感染分布は何を示したのか
Stuxnetが公開された2010年、セキュリティ各社は感染したコンピューターの地域分布を集計した。
イランでの検出割合が突出していたことは早くから注目され、「イランの重要施設が標的ではないか」という推測を生んだ。
しかし感染分布だけではNatanzまでは特定できない。
イランには石油・ガス、発電、製造、研究施設など多くの産業設備がある。StuxnetがSiemensの制御システムを狙っていることが分かっても、それだけなら複数の候補が残る。
さらにワームは標的へ到達する過程で周辺組織へ広がるため、感染した組織=最終標的とは限らない。
Symantecが後に感染履歴を分析すると、初期感染の起点とみられる複数の組織がすべてイランに関係していた。これは攻撃がイランを中心に設計された可能性を強めるが、まだ「Natanzのどの工程か」という証明にはならない。
決定的になったのはPLC側の条件だった。
315系攻撃が示した高速回転用途
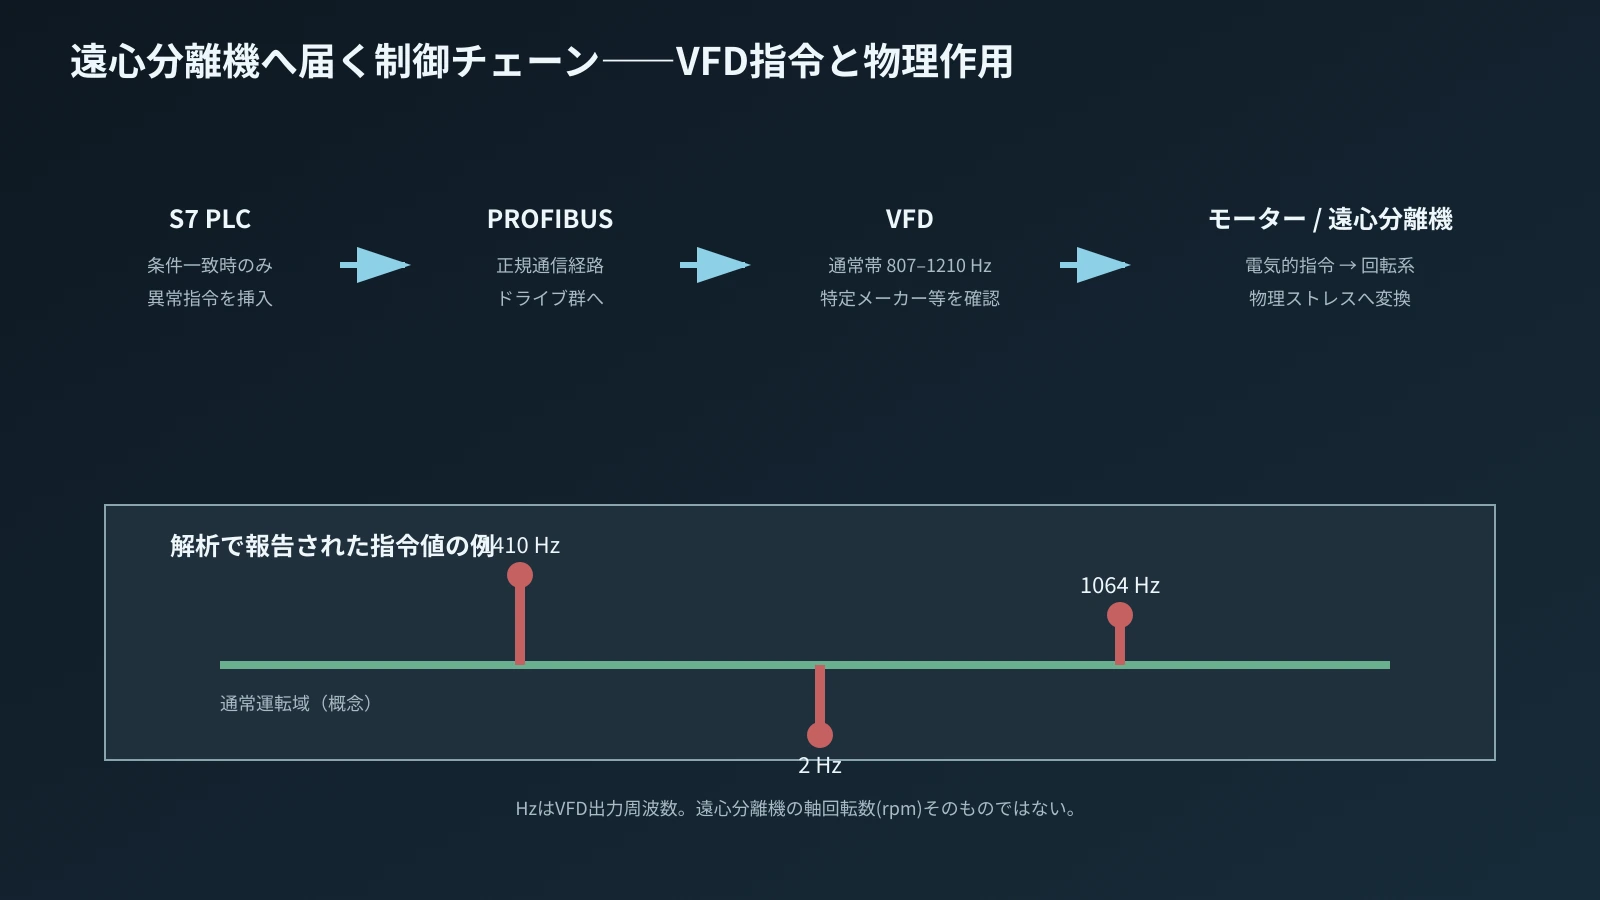
後期1.x系統では、S7-315系PLC、CP342-5、PROFIBUS上の特定構成、特定メーカーの周波数変換器などが標的 fingerprintに含まれていた。
さらに対象VFDが通常807〜1210 Hzの高い周波数域で運転していることを確認し、その条件が成立した場合に異常な周波数指令を入れることが解析された。
この条件は用途をかなり狭める。
一般的なポンプ、ファン、コンベヤの多くは、このような高い電気出力周波数を通常運転として使わない。高速回転用途が候補になる。
Symantecの解析者は、こうしたVFD条件と既知のウラン濃縮遠心分離機との整合性に注目した。
ただし、この段階でも「高周波VFD=Natanz」と即断はできない。特殊な高速機械は他にも存在し得る。
そこで、別系統のEvidenceが効いてくる。
Stuxnet 0.5は417 PLCとプロセス構造を見ていた
2013年にSymantec/Broadcomが詳しく公表したStuxnet 0.5は、後期1.x系統より古い系統で、417 PLCを対象にした別の攻撃ロジックを持っていた。
このコードは、PLCが417系であることを確認し、さらに対象工程の構成をfingerprintするために詳細なデータを集めていた。
最終的には、UF6、六フッ化ウランを遠心分離機へ供給するバルブの状態を操作する攻撃が解析された。
ウラン濃縮工程では、遠心分離機を一台ずつ独立して使うのではなく、複数台をcascadeとして接続する。ガスを段階的に処理し、目的の濃縮度へ近づける。
0.5系統がこのcascade構造を識別し、UF6供給系のバルブへ干渉するなら、対象は「高速回転機械一般」から「ガス遠心分離によるウラン濃縮工程」へ大きく絞られる。
ここでIAEA資料との照合が強い意味を持つ。
IAEA資料にある「164台」という数字
IAEAはイランの核活動について査察結果や施設状況を継続的に報告していた。
2006年のGOV/2006/53には、NatanzのPilot Fuel Enrichment Plantで164台の遠心分離機からなるcascadeへUF6を供給して試験した記録がある。[2]
つまり、Stuxnetが世界へ知られるより前から、Natanzで「164-machine cascade」が使われていることは公的資料として確認可能だった。
さらに2010年のGOV/2010/46では、Fuel Enrichment Plantで設置された遠心分離機がIR-1で、各cascadeが164台で構成されていることが明記されている。
2010年8月28日時点では、FEPに8856台の遠心分離機が設置され、そのうち3772台へUF6が供給されていたとIAEAは報告した。[1]
このような情報は、Natanzの設備構成を外部から検証するための基準になる。
重要なのは、IAEA資料がStuxnet解析者の推測を「公式にStuxnetと認定した」わけではないことである。
IAEAは設備状況を報告している。セキュリティ研究者が、その設備状況とマルウェアのfingerprintを比較した。
Evidenceの出所を分ける必要がある。
18 cascades単位の構成
2010年のIAEA報告では、Natanz FEPのProduction Hall Aに複数のUnitがあり、各Unitで18 cascadesを設置する構成が記載されている。
たとえばUnit A28では18 cascadesが設置され、A24やA26でも複数cascadeの稼働・設置状態が報告されている。
Stuxnet 0.5の解析では、PLC内部のシンボルや構成を利用して、複数のcascadeと周辺機器を識別するロジックが確認された。
ここで、164台×複数cascadeという実設備の単位と、マルウェア側の制御対象構造が重なる。
一つの数字だけなら偶然の可能性を完全には消せない。しかし、PLCファミリ、プロセスの種類、バルブ制御、cascade構造、164台単位といった複数の特徴が同時に一致すると、偶然と考えるのは難しくなる。
Natanz標的説が強いのは、この多変量の一致による。
コードに施設名がなくても標的は指定できる
設備攻撃で標的を指定する方法は、施設名やIPアドレスをハードコードすることだけではない。
むしろ隔離されたOT環境では、IPアドレスや端末名は現地で変わる可能性がある。設備更新でPCが交換されることもある。
一方、物理工程の構成は簡単には変わらない。
遠心分離機cascadeの台数、PLC型式、通信モジュール、VFDメーカー、通常運転周波数、Data Block構造といった情報は、その設備の機能に結びついている。
攻撃側がこれらをfingerprintに使えば、ネットワークのアドレス体系が変わっても目的設備を識別できる。
これは現在の防御にも重要な示唆を持つ。
「PLCは外部公開していない」「設備名は非公開」といった情報秘匿だけでは十分ではない。侵入後にPLC構成を読まれれば、攻撃者は内部から設備を識別できる。
0.5系統と1.x系統が同じ標的を別方向から示した
Natanzとの一致を強くするもう一つの点が、異なるStuxnet系統が異なる制御点を狙っていたことである。
後期1.x系統では、S7-315系PLCと特定VFDを通じて回転条件へ介入する。
0.5系統では、S7-417系PLCを通じてUF6供給に関係するバルブへ介入し、正常値をreplayする。
この二つは技術的には別の攻撃だが、どちらもウラン濃縮工程へ合理的に接続できる。
もし単なる一般工場へのマルウェアなら、ここまで異なる制御点を、同じ特殊工程に整合する形で設計する理由は薄い。
この点からも、開発者が対象プロセスを詳しく理解し、複数の妨害方法を検討していた可能性が高い。
ただし「同じ時期に両方をNatanzで実行した」とまでは公開資料から確定できない。0.5は古い系統であり、後期1.xとは開発時期もペイロードも違う。
Natanzのどの設備が対象だったのか
NatanzにはPilot Fuel Enrichment Plant、PFEPとFuel Enrichment Plant、FEPなどがあり、時期によって設備構成も変化している。
Stuxnet標的説を語るとき、「Natanz」という地名だけで全施設を一括りにすると精度が落ちる。
IAEAの2010年報告で164台cascadeや多数のIR-1遠心分離機が記録される中心はFEPである。一方、2006年の164-machine cascade試験はPFEPの記録として出てくる。
マルウェア側のfingerprintと、どの時期のどのUnit・cascadeが対応するかは、公開情報だけでは完全に一対一へ固定できない部分が残る。
そのため本CASEでは「Natanzのウラン濃縮設備を標的とした」としつつ、特定の一列・一台までコードから確定したようには書かない。
感染組織と最終標的を混同しない
Symantecの感染履歴分析では、Stuxnetの初期感染波に関係する複数の組織がイランと結びついていた。
これらの組織は、Natanzへ機器やサービスを提供していた可能性、あるいはそこへ接続する人・媒体の経路になった可能性が議論されてきた。
しかし感染組織そのものを「攻撃対象」とみなすのは慎重であるべきだ。
StuxnetのWindows層は配送のために広がる。最終物理ペイロードは特定PLC構成でしか発動しない。
したがって、ある企業でStuxnetが見つかったからといって、その企業の設備を壊す目的だったとは限らない。
これはサプライチェーン攻撃を考えるときにも重要な区別である。
標的へ入るための中継点と、物理的な最終標的は別になり得る。
「約1000台の遠心分離機」はどこまで確かなのか
Stuxnetの影響を語るとき、約1000台の遠心分離機が故障・交換されたという説明が広く使われる。
この数字は複数の研究・報道で引用され、IAEAの設置台数変化とも関連付けられてきた。
しかしIAEA報告は、個々の遠心分離機の故障原因を「Stuxnet」と認定するフォレンジック報告ではない。
ある期間に遠心分離機の撤去・交換が増えたとしても、そのすべてがStuxnetによるものか、通常故障や運転上の問題を含むかを外部から完全には分離できない。
したがって、Natanzが標的だったことのEvidenceと、損傷台数の推定は別に扱う必要がある。
標的判断は、コード内のfingerprintと施設構成の一致でかなり強く支えられる。損傷台数は、設備運用データや交換傾向から推定する要素が増える。
Evidenceの強さを層別すると見えやすい
Natanz標的説を評価するときは、すべての材料を同じ強さで並べない方がよい。
最も直接的なのは、マルウェアの実コードから再現された標的 conditionである。どのCPU、どの通信、どの機器、どのプロセス構造を探すかは、解析対象そのものから得られる。ここはTECHNICAL FACTに近い。
次に、IAEAの査察報告で確認されたNatanzの設備構成がある。164台cascade、IR-1、FEPのUnit構成などは公的な施設情報であり、これも独立した一次資料である。
その二つを「同じ設備を指している」と結びつける部分は、研究者による技術的推論になる。複数条件の一致が多いほど推論は強くなるが、論理上は“照合結果”であり、マルウェア自身が施設名を宣言したわけではない。
さらに外側に、作戦関係者や政府関係者を取材した報道がある。そこではNatanzが標的だったことが明示的に語られるため、技術推論を補強する。しかし匿名証言を含むため、公的な署名付き作戦記録とはEvidenceの種類が異なる。
本CASEでは、この順序を保つ。
コード → 公的設備資料 → 技術照合 → 取材報道。
この四層が同じ方向を指すからNatanz標的説は強いのであって、一つの報道だけを根拠にしているわけではない。
2006年と2010年のIAEA資料を分けて読む
164台cascadeという数字は2006年のPFEP資料にも2010年のFEP資料にも現れるが、文脈は同じではない。
2006年のGOV/2006/53では、Pilot Fuel Enrichment Plantで164台cascadeへUF6を供給して試験した経緯が記録されている。これは、Natanzで164台を一単位とする遠心分離機構成がStuxnet発見以前から公的に確認されていたことを示す。
2010年のGOV/2010/46では、より大規模なFuel Enrichment Plantについて、設置済みIR-1遠心分離機、各cascade 164台、Unit A24/A26/A28などの稼働・設置状況が示される。[1]こちらはStuxnetが公になった時期のNatanz運用状態を考えるうえで重要である。
この二つを混ぜて「2006年から8856台があった」と読んではいけない。設備は拡張されており、時点ごとの状態が違う。
マルウェアの開発期間も複数年にまたがるため、どの版のStuxnetがどの時点の設備構成を前提にしたかを考える際は、資料の日付を合わせる必要がある。
Stuxnet研究が難しいのは、マルウェアの版、施設の拡張、感染波、IAEA査察がそれぞれ別の時間軸で進むからである。単一の日付へ圧縮すると、Evidenceの意味が崩れる。
設備構成の一致は「情報収集能力」も示唆する
PLC型式やcascade数だけでなく、周波数変換器のメーカー、運転周波数、417系で扱うバルブやシンボル構造まで標的条件へ組み込むには、開発者が対象設備について相当具体的な情報を持っていたと考えるのが自然である。
この情報がどこから来たかは公開コードだけでは分からない。設計文書、部品調達情報、現地協力者、試験設備、公開IAEA資料など、複数の情報源が考えられる。
重要なのは、公開資料だけで全標的 fingerprintを作れたと断定しないことだ。IAEAは遠心分離機数や査察状況を公表していても、PLC内部のすべてのData Blockやシンボル、通信パラメータまで公開していたわけではない。
したがって、Stuxnetの詳細なfingerprintは、公開情報に加えて非公開の技術情報が開発者へ渡っていた可能性を示唆する。ただし、その入手経路をコードから特定することはできない。
ここでも「高度だから国家」「Natanzだから特定国」という飛躍を避ける必要がある。情報収集能力の高さは帰属の状況証拠にはなるが、帰属そのものではない。
帰属はさらに別の問いである
Natanzが標的だったと高い確度で判断できても、「誰が作ったか」は自動的には決まらない。
特定の核施設を狙う能力、詳細な設備情報、複数ゼロデイ、盗用証明書、PLC試験環境を必要とすることから、国家級の資源が関与したと考える研究者は多い。
しかし「国家級でなければ困難」という技術評価は、米国・イスラエルを直接証明する証拠ではない。
2012年にはWashington Post、New York Timesなどが、米国とイスラエルの共同作戦「Olympic Games」としてStuxnet開発を報じた。これらは現在のStuxnet史を理解するうえで重要な資料だが、主に現・元政府関係者など匿名情報源への取材を含むジャーナリズムである。
Natanz標的の技術Evidenceと、国家帰属の報道Evidenceを同じ強さで扱わないことが必要になる。
次のCASE061-07は、まさにその境界を扱う。
検証ポイント|IAEAが「Stuxnet攻撃を確認した」わけではない
IAEA資料はNatanzの設備構成を確認する強力な一次資料である。
しかしIAEAのGOV/2010/46やGOV/2006/53は、Stuxnetのマルウェア解析報告書ではない。
IAEAが確認しているのは、遠心分離機の設置状況、cascade構成、UF6供給、査察など核保障措置に関係する事実である。
セキュリティ研究者は、それをStuxnetコードのfingerprintと照合した。
したがって表現としては、
「IAEA資料が164台cascadeを記録しており、それがStuxnet解析で示された標的構成と整合する」
が正確である。
「IAEAがStuxnetによるNatanz攻撃を公式認定した」ではない。
検証ポイント|164という数字だけで証明したわけではない
164台という一致は象徴的だが、それ一つだけでNatanz標的を証明したわけではない。
PLC型式、417系の攻撃ロジック、UF6バルブ、cascade構成、315系+VFDの高周波運転条件、感染分布など、複数のEvidenceが組み合わされている。
もし164という数字だけを取り出せば、別の実験設備や同型設計が存在する可能性を排除できない。
技術的な帰納では、一つの特徴より、独立した特徴が同時に一致することが重要である。
StuxnetとNatanzの関係は、その積み重ねで強くなった。
現在のNatanz情勢を2010年のEvidenceへ混ぜない
Natanzはその後もイラン核問題の中心施設であり、2020年代にも破壊工作、爆発、軍事攻撃、査察をめぐるニュースが続いている。
しかし、それらは2010年前後のStuxnet標的判断とは別の出来事である。
後年の攻撃や現在の軍事情勢を知っているからといって、2010年当時のEvidenceが強くなるわけではない。
本CASEでは、Stuxnetの技術解析と当時までの公的設備資料を中心にし、後年の地政学的出来事を「答え合わせ」として持ち込まない。
歴史的なサイバー攻撃を検証するうえでは、後知恵と当時入手可能だったEvidenceを分離することが重要である。
まとめ
StuxnetがNatanzを狙ったと判断されたのは、単にイランで感染が多かったからではない。
後期1.x系統は、S7-315系PLC、PROFIBUS、特定VFD、特殊な高周波運転条件を探した。古い0.5系統はS7-417系PLCとウラン濃縮のUF6供給系に関係するバルブを狙い、cascade構成を詳しくfingerprintした。
一方、IAEAの公開資料には、NatanzでIR-1遠心分離機を164台単位のcascadeとして運転し、FEPの複数Unitで18 cascades単位の構成が存在していたことが記録されていた。
マルウェアの条件と、実在設備の条件が独立した資料上で重なった。
Natanz標的説の強さは、この一致の積み重ねにある。
ただし、標的が分かることと、開発者が分かることは別問題である。
次の記事では、米国・イスラエル関与説、「Olympic Games」という作戦名、2012年の主要報道を取り上げる。技術的に確認できる事実、匿名政府関係者に基づく報道、国家による公式認定を分離し、「分かっていること」と「分からないこと」の境界を引く。
FACT CHECK|出典・参考資料
- [1] IAEA, Implementation of the NPT Safeguards Agreement and relevant provisions of Security Council resolutions in the Islamic Republic of Iran , GOV/2010/46
- [2] IAEA, Implementation of the NPT Safeguards Agreement in the Islamic Republic of Iran , GOV/2006/53
- [3] Symantec/Broadcom, Stuxnet: A Breakthrough
- [4] Symantec/Broadcom, Stuxnet 0.5: Disrupting Uranium Processing at Natanz
- [5] Symantec Security Response, Stuxnet 0.5: The Missing Link
- [6] Nicolas Falliere, Liam O Murchu, Eric Chien, Symantec, W32.Stuxnet Dossier , Version 1.4, 2011
Stuxnet|核施設を狙ったサイバー攻撃は何だったのか 第6回 全8回 全8回を見る
- 01 Stuxnetとは何だったのか――コンピューターから現実の設備へ
- 02 Stuxnet|隔離された制御網へどう入ったのか――USBとゼロデイの侵入経路
- 03 Stuxnet|なぜSiemensの制御システムだけを探したのか――STEP 7とPLCの識別
- 04 Stuxnet|PLCを書き換えてもなぜ気づかれなかったのか――制御ロジック改変と偽装
- 05 Stuxnet|遠心分離機はどう攻撃されたのか――周波数変換器と回転数操作
- 06 Stuxnet|なぜ標的はナタンズだと分かったのか――コードと設備構成の照合
- 07 Stuxnetを誰が作ったのか――帰属で「分かっていること」と「分からないこと」
- 08 Stuxnetが変えたもの――産業制御セキュリティに残った教訓